Cofre de Senhas
O repositório seguro de credenciais do browserMate: cadastre senhas, API Keys e tokens uma única vez e use-os nos processos sem nunca expor o valor.
O que é o Cofre
O Cofre é o repositório seguro de credenciais e segredos do browserMate. Em vez de colocar senhas, API Keys e tokens diretamente no código ou nas configurações visíveis, você os cadastra no Cofre e os referencia por nome nos processos.
Acesse o Cofre no Menu, na opção Meu Cofre de Senhas.
Todos os valores gravados no Cofre são criptografados com AES-256-GCM através do Google Cloud KMS antes de chegar ao banco de dados. O valor em texto puro nunca é armazenado.
O que armazenar no Cofre
- API Keys de IA (Claude, OpenAI, Gemini, etc.)
- Senhas de sistemas internos
- Tokens de acesso de APIs
- Credenciais de bancos de dados
- Chaves privadas (SSH, certificados)
- Qualquer informação que não deve aparecer em logs ou código
Criar uma credencial
- No Menu, acesse Meu Cofre de Senhas e clique em + Nova Credencial.
- Informe o Nome Credencial, que é como você reconhece a credencial na lista (ex.: Login sistema ERP), e a Chave de Acesso, o identificador que o agente usa para buscá-la: ex.:
ERP.LOGIN, usado no fluxo como{vault.ERP.LOGIN}. A chave precisa ser única. - Informe o Valor (a credencial em si). O campo é mascarado como senha. Se o segredo muda conforme o ambiente, marque Valores diferentes por ambiente (veja Valores por ambiente).
- Clique em Salvar. O valor é criptografado antes de ser armazenado.
Após salvar, o valor nunca mais é exibido em tela: apenas o nome da credencial fica visível.
Valores por ambiente
Uma credencial pode ter um valor diferente para cada ambiente do agente: Desenvolvimento, Homologação e Produção. A chave continua uma só. No fluxo você escreve {vault.ACESSO.SAP} uma vez, e o valor que vale é o do ambiente em que o agente está.
- Ao criar ou editar a credencial, marque Valores diferentes por ambiente.
- Preencha o valor de cada ambiente. Pode deixar um deles vazio: a credencial passa a não atender aquele ambiente.
- Salve. No card aparecem as letras D, H e P, acesas nos ambientes que têm valor.
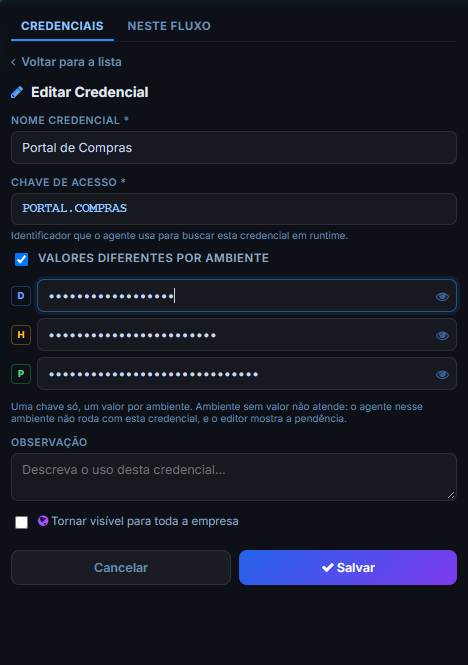
PORTAL.COMPRAS com Valores diferentes por ambiente: uma chave só e um valor para cada ambiente (D, H e P). Aqui no painel do Cofre dentro do Agent Builder, que tem também a aba Neste fluxo.Sem a opção marcada, a credencial tem um valor só, que vale em qualquer ambiente. Ao editar, um campo deixado como está não muda; para tirar o valor de um ambiente, apague o conteúdo do campo dele.
O mesmo ambiente escolhe a máquina: o runtime tem uma instalação por ambiente, e o agente em Produção roda na instalação de Produção do runtime dele e lê o valor de Produção da credencial. É a mesma ideia nos dois lados: uma credencial de valor único vale nos três ambientes, como um runtime novo, que começa com uma instalação só para os três. Um agendamento ou uma chamada de API que fixa um ambiente usa os valores desse ambiente, qualquer que seja o do agente. No Agent Builder, os botões de ambiente Dev, Homolog e Prod, ao lado do campo RUNTIME, ganham uma pequena marca amarela em cada ambiente onde uma credencial do fluxo não tem valor, e passar o mouse sobre o botão mostra falta credencial do Cofre neste ambiente (veja Os botões Dev, Homolog e Prod).
O Testar de um conector lê a credencial com valores por ambiente no ambiente do agente quando o painel de Conectores é aberto pelo editor dele, o mesmo valor que a execução usa. Aberto fora de um agente, na tela Meus Conectores, o Testar usa o valor de Desenvolvimento.
Onde a credencial pode ser usada
A credencial vale em qualquer ponto do agente em que uma senha, token ou chave de API faça sentido. Em todos eles você escreve a referência, nunca o segredo: o valor só é decifrado no instante da chamada.
| Onde | Como escrever |
|---|---|
| Etapa Preencher, Objeto de Tela Valor do Cofre | {vault.CHAVE} no Valor |
| Etapa Chamar API Rest | {vault.CHAVE} na URL, Header, Query String, Parâmetro e Valor do Body |
| Mapeamento de conector na etapa | {vault.CHAVE} no campo |
| Campos de credencial do conector | {{vault.CHAVE}} no lugar da senha ou do token |
| Código Node.js e Python | bm.secret('CHAVE') |
| Script de Sessão | await bm.secret('CHAVE') |
{vault.CHAVE}, ou vir no meio de um texto: Bearer {vault.TOKEN}. A exceção são os Parâmetros de URL da Chamar API Rest, onde ela ocupa o campo inteiro. Nos campos do próprio conector, inclusive senha, token, Base URL e host, a referência leva chave dupla, {{vault.CHAVE}}, e também vale sozinha ou no meio de um texto.
{vault.CHAVE} não é substituído por nada: dentro de um script ninguém interpola {...}. Ali a credencial vem de bm.secret('CHAVE'), e a chave pode ser montada em tempo de execução, o que atende o agente que serve vários clientes com uma credencial para cada um. Veja Mini SDK.
Usar uma credencial num mapeamento
No mapeamento de uma etapa Preencher, defina o Objeto de Tela como Valor do Cofre. O campo Valor passa a listar as chaves disponíveis, e a escolhida é gravada como {vault.nome_da_credencial}:
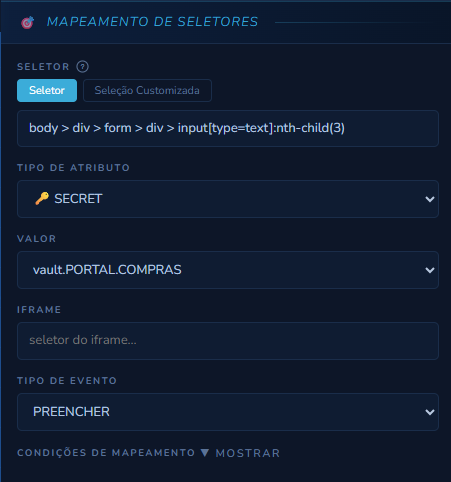
{vault.PORTAL.COMPRAS}, o runtime busca a credencial já decifrada e digita direto no campo.Nesse momento, o runtime busca o valor decifrado da credencial PORTAL.COMPRAS e o digita no elemento do Seletor. O valor em claro passa direto para a página, sem nunca ser gravado numa variável do processo nem aparecer em log. Veja o campo Objeto de Tela em Mapeamento em Preencher.
Escrever {vault.chave} num campo cujo Objeto de Tela é outro não consulta o Cofre: o agente repassa o texto como está, e a página recebe {vault.chave} com chaves e tudo, no lugar da senha.
A decifragem acontece no servidor, no momento da execução. Detalhes em KMS.
Uso em Conectores
Campos de senha em conectores são protegidos pelo mesmo mecanismo. Quando você preenche um campo sensível em um conector (API Key, senha, refresh token) e salva, o valor é criptografado automaticamente antes de chegar ao banco de dados. Valor escrito como variável ({{senha}}, {{vault.CHAVE}}) é modelo, não credencial: fica em texto puro e legível, e o valor de verdade entra só na execução. Veja Criptografia em Conectores.
Além de digitar a credencial no conector, você pode apontá-la para o Cofre: escreva {{vault.CHAVE}} no campo de senha, token ou API Key, e o conector passa a buscar o valor no Cofre a cada execução. Vale a pena quando a mesma credencial é usada por vários conectores ou agentes, porque a troca acontece num lugar só.
O campo Mapear da etapa também aceita {vault.CHAVE}, para quando o segredo é um dado de entrada da ação e não a credencial de conexão.
O que pode estar na documentação interna
Ao criar documentação interna dos seus processos, é seguro registrar:
| Pode documentar | NÃO documente |
|---|---|
Nome da credencial no Cofre (openai_api_key) |
O valor da credencial em si |
| Qual conector é usado e para quê | API Keys, tokens, senhas de conectores |
| URLs de sistemas integrados | Senhas de login dos sistemas |
| Descrição do fluxo e regras de negócio | Credenciais AWS (Access Key / Secret) |
| Parâmetros esperados pelo processo | Refresh Tokens OAuth |
| Resultado esperado e logs de sucesso | Chaves privadas ou certificados |